


Tecnología
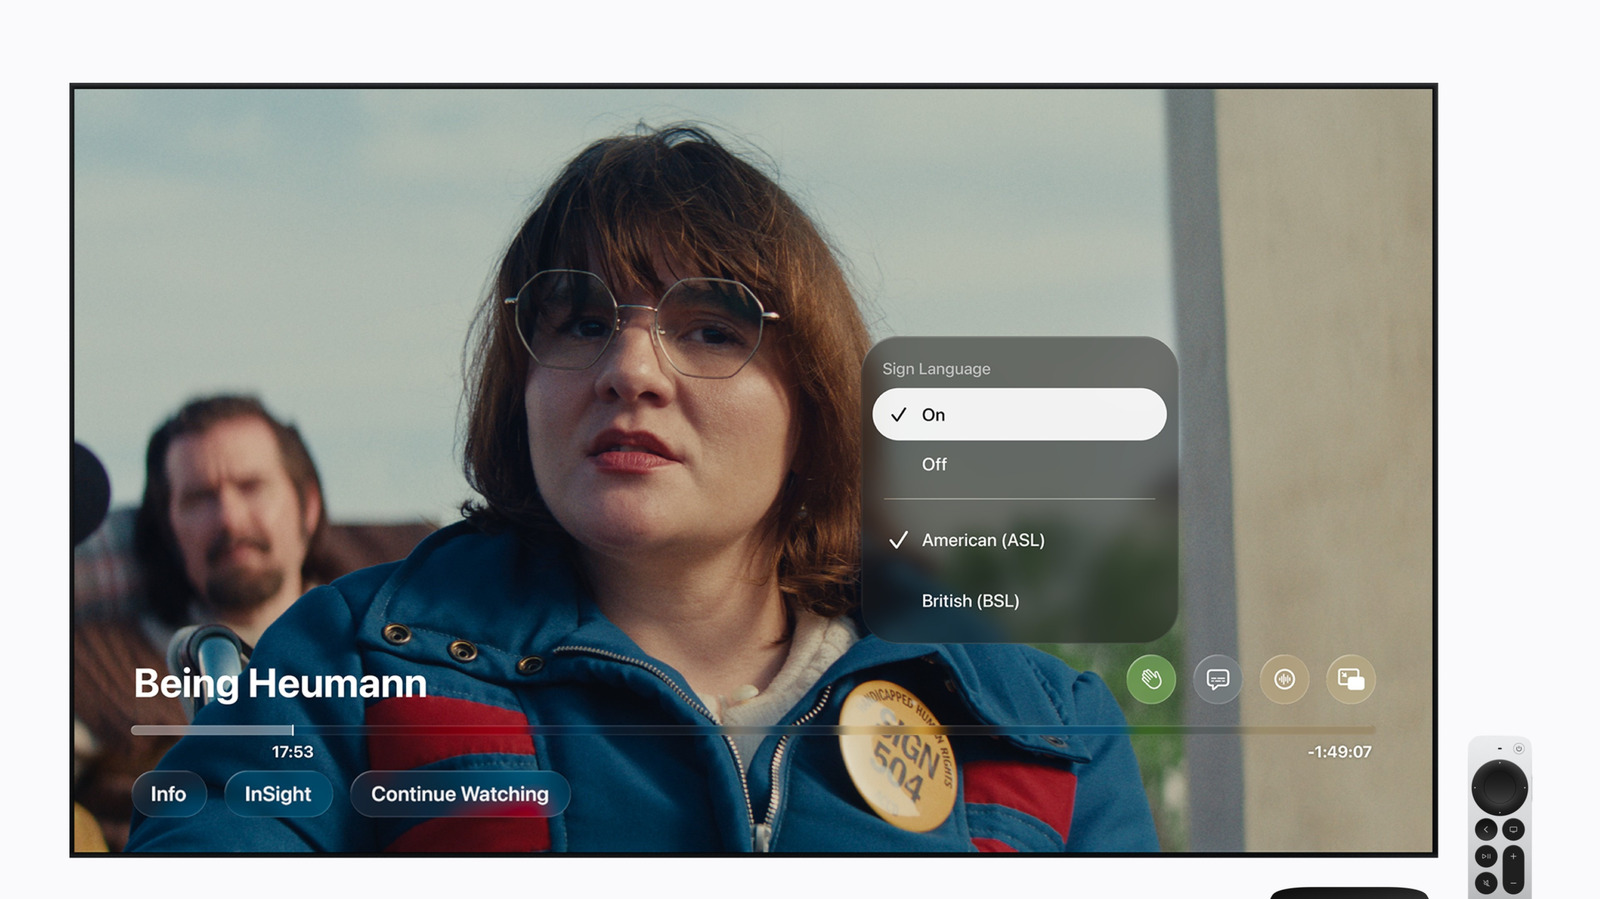
Apple TV añade interpretación en lengua de señas a algunos títulos originales
La función llega primero con Being Heumann y F1 y se extenderá a más títulos, según la cobertura.


 +15 fuentes
 Engadget
Según Amazon, los ataques ya se difunden a gran escala, mientras Cloudflare reporta intentos de explotación que superan los millones.
Resumen generado automáticamente a partir de la cobertura de 7 medios verificados. Los enlaces llevan siempre a la nota original. Las citas de fuentes en inglés son traducciones nuestras. Cómo funciona
La función llega primero con Being Heumann y F1 y se extenderá a más títulos, según la cobertura.
+15 fuentesEngadgetRockstar habilitó la descarga anticipada para quienes reservaron el juego, a la espera del estreno escalonado del 19 de noviembre.


 +15 fuentes
 Infobae
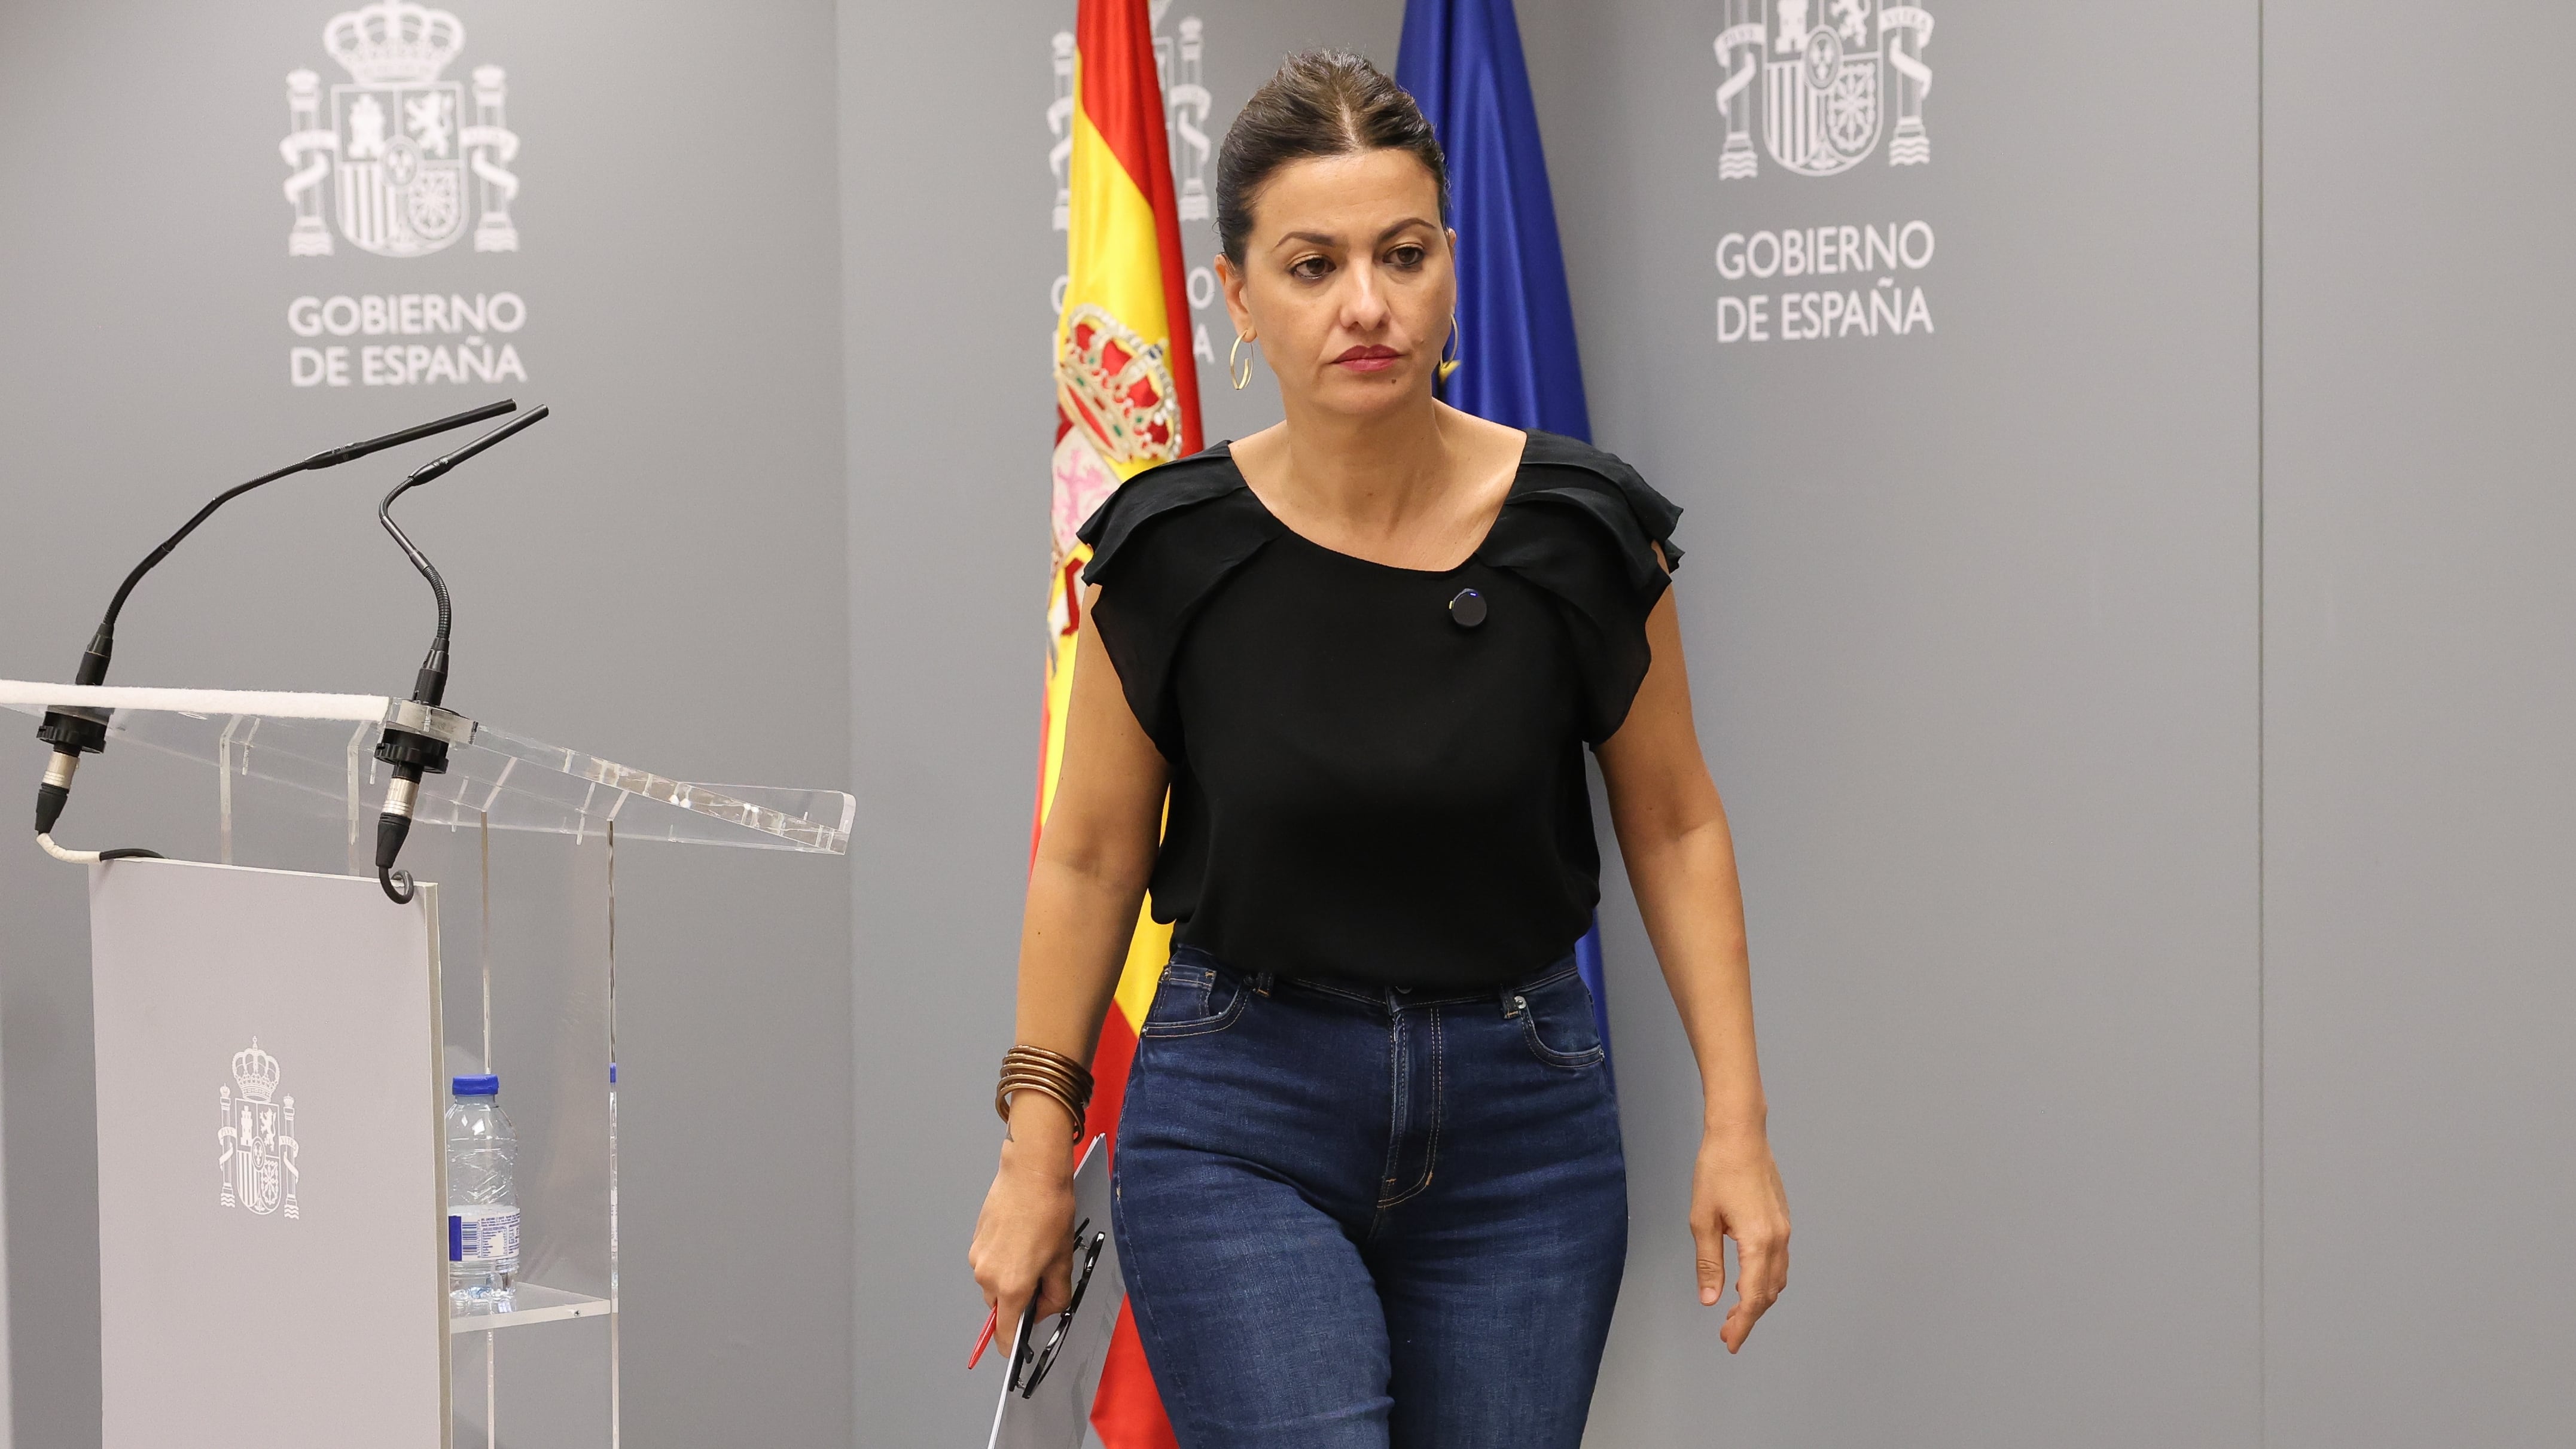
TikTok sostiene que revisar todo el contenido es imposible; la ministra Sira Rego pide una reunión urgente con la plataforma en España.


 4 fuentes
 Clarín
La versión anterior exigía una fuente externa; la nueva antena busca funcionar de forma autónoma en viajes y trabajo remoto.

 3 fuentes
 La Nación
La ministra Sira Rego propone suspender la plataforma en el país hasta que retire el material; el ministerio no puede hacerlo solo.

 3 fuentes
 EL PAÍS Tecnología
Anunciado en agosto junto con los Pixel 11, el accesorio tardó tres meses en llegar a las tiendas y compite directamente con el AirTag de Apple.

 3 fuentes
 Android Authority